
このページでできるようになること
フォルダやファイルに付ける「権限」には、「閲覧」「編集」「管理」の3段階があります。それぞれで何ができて何ができないかが分かり、「この人にはどのレベルを渡せばよいか」を迷わず決められます。
権限の付け方の基本は「◆権限の基本ルール」を、フォルダの分け方は「◆フォルダ構成の全体像」をご覧ください。
権限は「閲覧 → 編集 → 管理」の3段階
強さは「閲覧 < 編集 < 管理」です。上のレベルは、下のレベルでできることをすべて含みます。
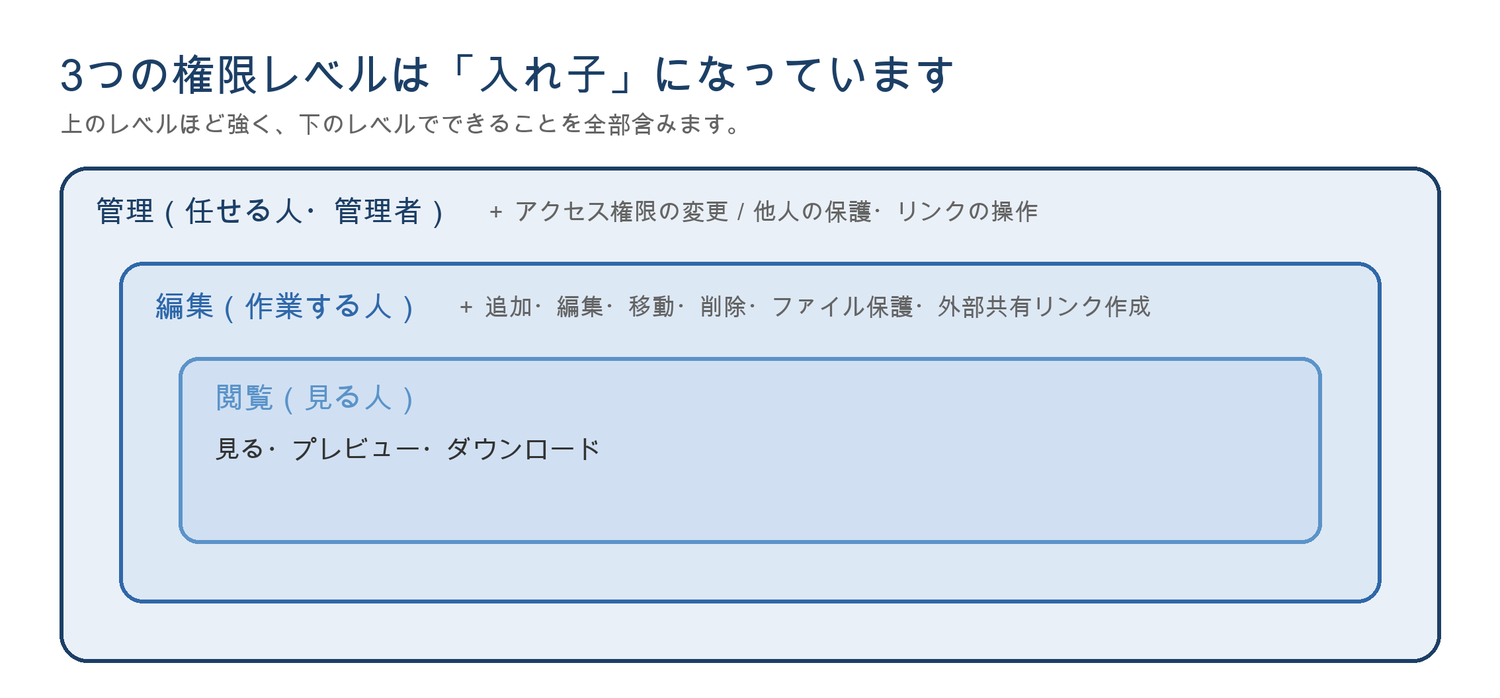
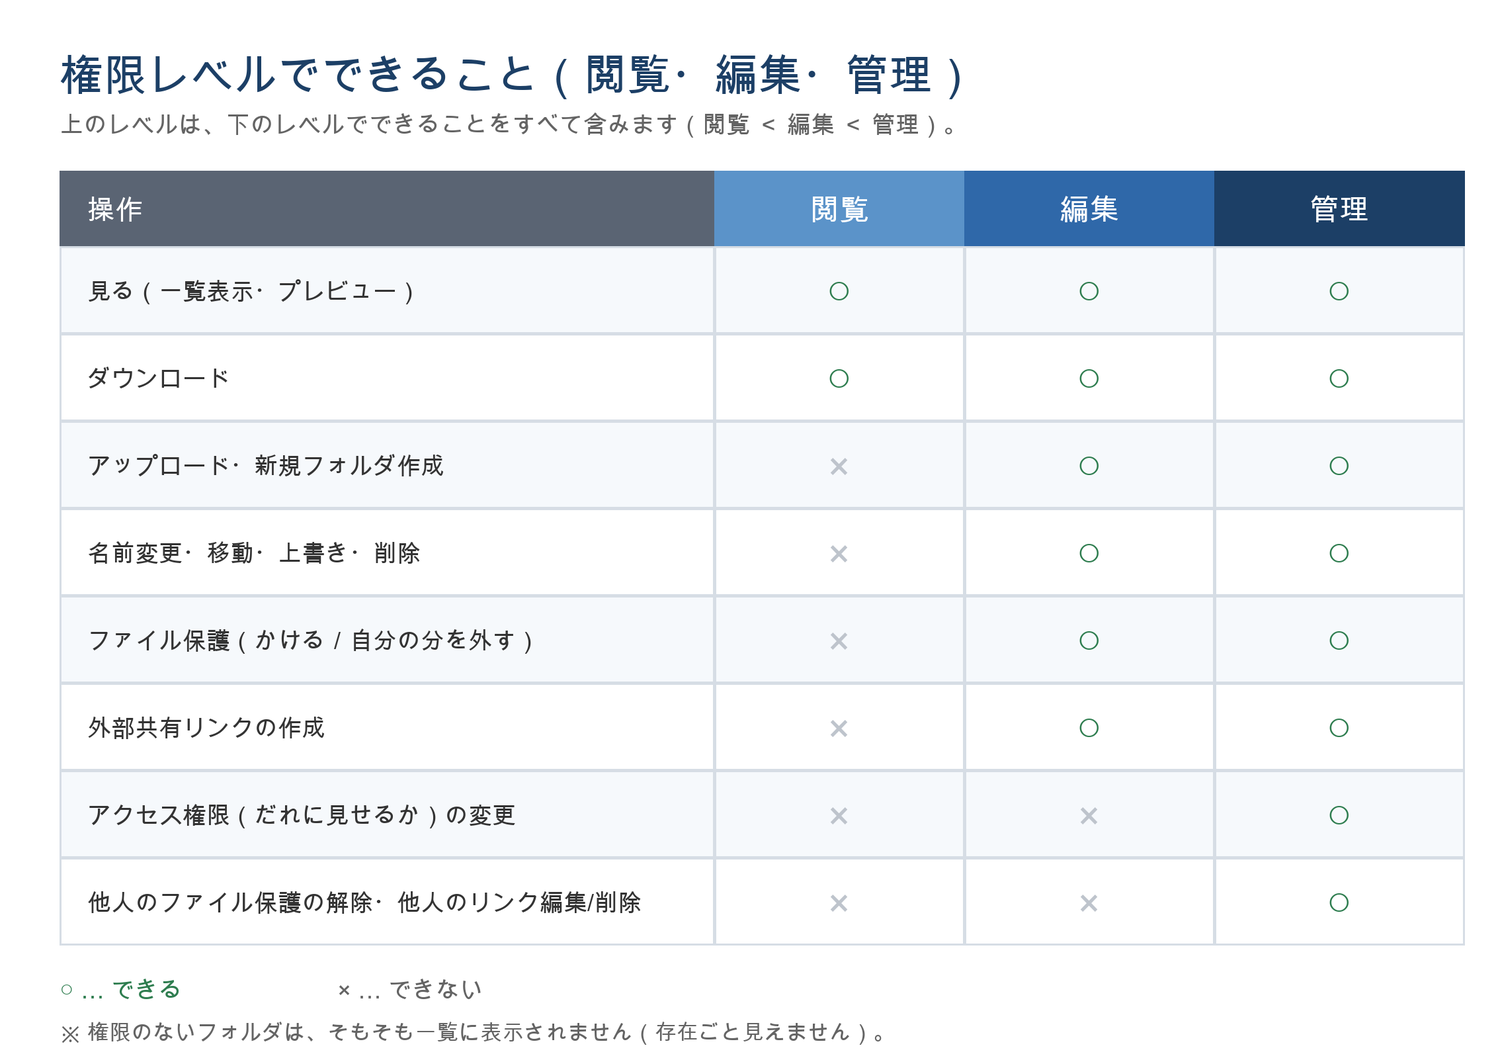
(上の表のとおり、権限レベルごとにできること・できないことが決まっています。)
よくある疑問に、先にお答えします
- 「編集」を渡した相手は、ファイルをアップロードできますか? → はい、できます。 「編集」には新規アップロードや上書き更新も含まれます。
- 「閲覧」だけの相手は、ダウンロードできますか? → はい、できます。 「閲覧」はプレビューに加えてダウンロードまで可能です。ダウンロードさせたくない場合は、そもそも閲覧権限を渡さない運用になります(社外の方に「見るだけ・ダウンロード不可」で渡したいときは、外部共有リンクの「プレビューのみ」をご利用ください)。
- 権限(だれに見せるか)を変えられるのはだれですか? → 「管理」権限を持つ人だけです。 閲覧・編集の人は、権限設定を変更できません。
権限を付けるときのポイント
- 「見せたい人にだけ」付ける:権限のないフォルダは、その人の一覧に表示されません(存在ごと見えません)。
- 移動には「移動先の権限」も必要:ファイルを別のフォルダへ移すには、移動元で編集でき、かつ移動先のフォルダにも追加できる権限(編集)が必要です。見えない・書き込めないフォルダへは移せません。
- グループに付けるのが基本:個人ではなくグループに権限を付けると、異動・入退社のたびの付け替えが減ります。
- 強くするのは「下の階層」で:上位フォルダは弱め(閲覧)にして、重要なフォルダだけ下で「編集」「管理」に強める、という設計ができます(→「◆全体は『編集』、機密フォルダだけ『管理』に強める」)。
よくあるご質問
Q. ロール(オーナー/サブオーナー/一般)と、この権限レベルは同じものですか。
A. 別物です。オーナー・サブオーナーは会社全体の管理者という役割(ユーザー管理・各種設定・ログ確認など)で、フォルダごとの「閲覧/編集/管理」はフォルダに付けるアクセス権です。役割に関わらず、フォルダの中身は付与された権限で決まります。オーナーであっても、権限を付けていないフォルダの中身は見えません。
Q. 「閲覧」で渡したのに、相手がダウンロードできてしまいます。
A. 仕様です。「閲覧」にはダウンロードが含まれます。ダウンロード自体を防ぎたい場合は、権限を渡さず、外部共有リンクの「プレビューのみ」で渡す方法をご検討ください。
Q. だれがこのフォルダ・ファイルを触れるのか、まとめて確認できますか。
A. 「管理」権限を持つ方であれば、アクセス権限を確認・変更できます。フォルダ・ファイルの権限を一覧で書き出す「権限の一括出力(CSVエクスポート)」もご利用いただけます。