
このページでできるようになること
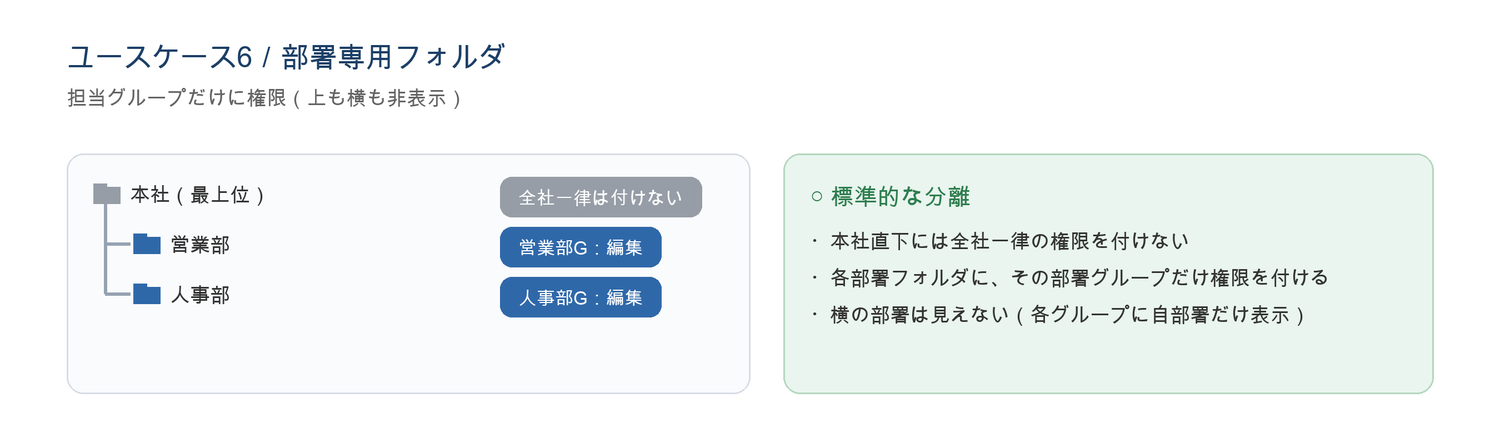
部署ごとにフォルダを分け、担当する部署の人だけがアクセスでき、ほかの部署からは見えない状態を作れるようになります。全社でセキュアSAMBAを使い始めるときの、基本の形です。
しくみ
権限は上から下へ引き継がれます。この性質をふまえ、最上位には権限を付けず、各部署のフォルダにその部署のグループだけを付けます。
設定のポイント
- 最上位に全社一律の権限を付けない:権限は上から下へ引き継がれるため、最上位に全員を付けると、すべての部署フォルダが全員に見えてしまいます。
- 第一階層を「見せる単位」で分ける:公開範囲が同じフォルダごと(営業部・人事部など)に分けると、権限を付けやすくなります。
- 各部署フォルダには、その部署のグループだけを付ける:権限のないフォルダは一覧に表示されないため、ほかの部署からは見えません。
- 全社共有は専用フォルダを1つ用意する:部署フォルダに全社権限を混ぜず、別のフォルダに「すべてのユーザー」を付けます。
設定の手順
- 第一階層に、部署ごとのフォルダを作成します。
- 部署ごとのグループ(営業部グループなど)を用意します。
- 各部署フォルダのアクセス管理で、その部署グループに権限を付けます。
- 最上位フォルダには、全社一律の権限を付けないままにします。
よくあるご質問
Q. 隣の部署のフォルダ名も見えてしまいますか。
A. 見えません。権限のないフォルダは一覧に表示されないため、各メンバーには自分の部署のフォルダだけが見えます。
Q. 全社で見せたい資料はどうすればよいですか。
A. 「全社共有」フォルダを別に用意し、そこにグループ「すべてのユーザー」を付けます。