
このページでできるようになること
権限の設定でつまずかないための「4つの基本ルール」と「権限の強さ」を押さえられます。この後のユースケース集は、すべてこのルールの応用です。面談やオンボーディングでは、このページと各ユースケースを行き来しながら進めてください。
4つの基本ルール
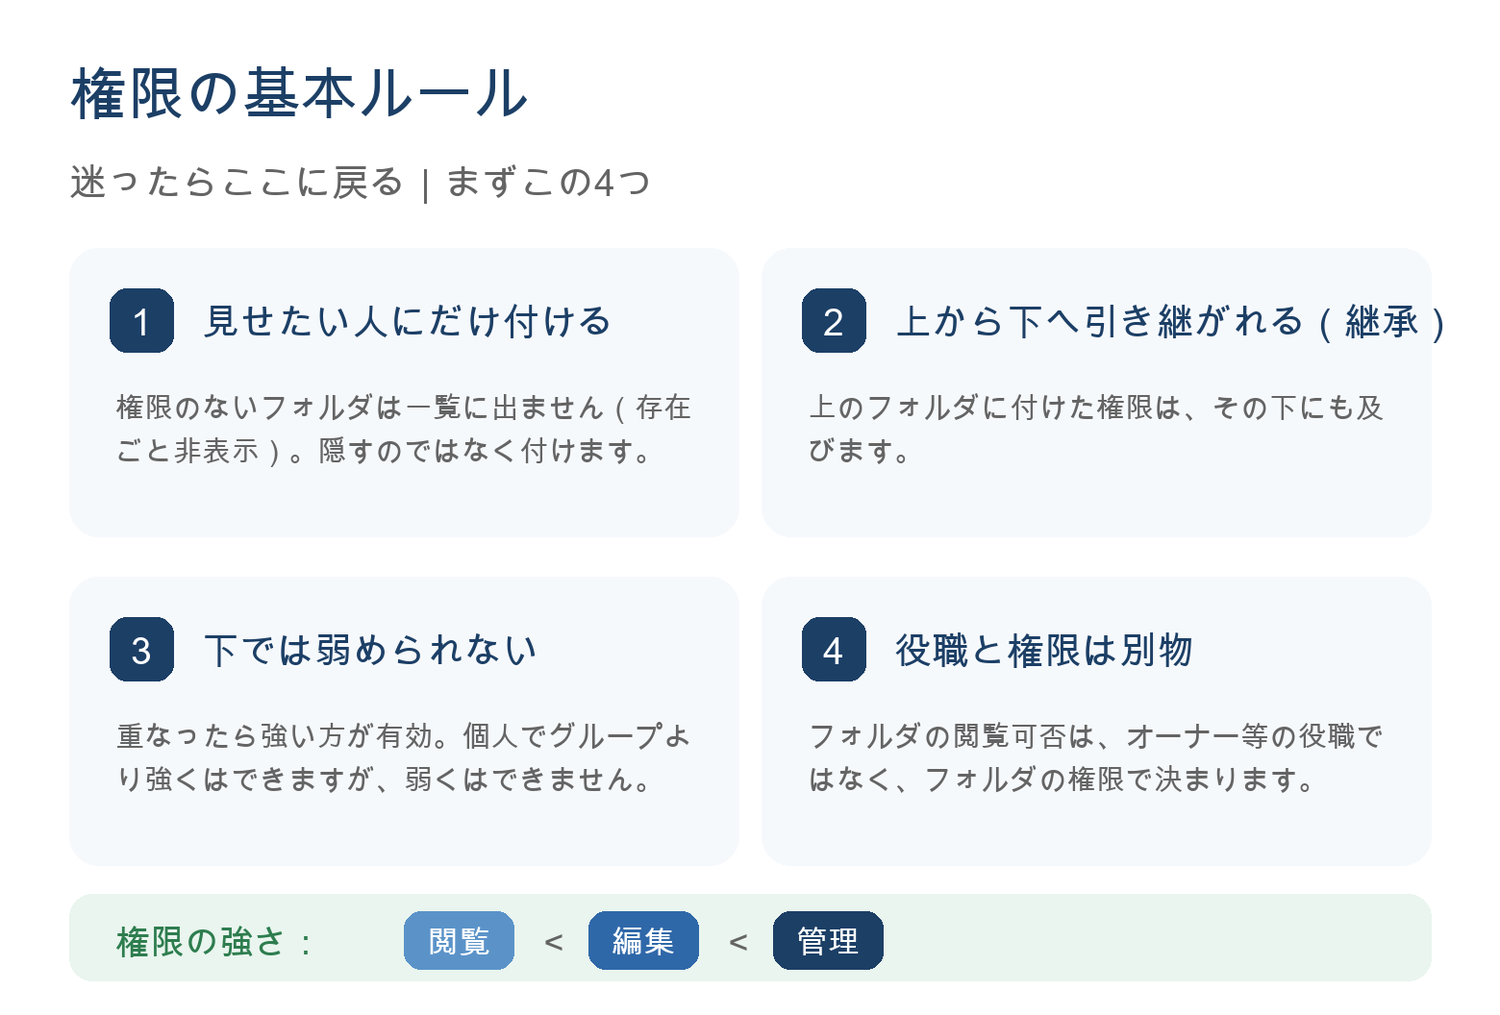
- 見せたい人にだけ付ける:権限のないフォルダは一覧に出ません(存在ごと非表示)。「隠す」のではなく「見せる人に付ける」が基本です。
- 上から下へ引き継がれる(継承):上のフォルダに付けた権限は、その下のフォルダにも及びます。
- 下では弱められない:重なったら強い方が有効です。個人でグループより強くはできますが、弱くはできません。「ここから下は除外」もできません。
- 役職と権限は別物:フォルダを見られるか・編集できるかは、オーナー等の役職ではなく、そのフォルダに付けた権限で決まります。
権限の強さ
弱いほうから「閲覧 < 編集 < 管理」です。
- 閲覧:見る・ダウンロードができます。
- 編集:追加・変更ができます。
- 管理:権限の設定や共有まで扱えます(強い権限なので、付ける相手は絞ります)。
設計のコツ(迷ったら)
- 第一階層は「見せる単位」で分ける:公開範囲が同じフォルダごとに分けると、権限を付けやすくなります。
- 最上位に全社一律の権限を付けない:付けると下のフォルダも全員に見えてしまい、あとから隠せません。
- 隠したいものは上位の“外”に出す:全員に見せるフォルダの中に、機密フォルダを置かないようにします。
どのユースケースを見ればいい?(早見)
やりたいことから、同じ「ユースケース集」の各ページへ進んでください。
- 人事・役員を他部署に見せたくない → 「人事・役員フォルダを隠す」
- 「上は全員・下だけ隠す」ができず困った → 「継承の正しい設計」
- 全体は編集、一部だけ管理に強めたい → 「全体は編集、機密だけ管理に強める」
- グループに配りつつ特定の人だけ強めたい → 「グループ+個人」
- 社外・委託先に特定フォルダだけ見せたい → 「業務委託・社外メンバー」
- 部署ごとに分けて横は見せたくない → 「部署専用フォルダ」
- 部は閲覧・課は編集にしたい → 「部門内の段階的な権限」
- 役員・機密を限定メンバーだけに → 「役員・機密フォルダ」
- 自分だけの作業場所がほしい → 「個人フォルダ(マイフォルダ)」
- 全社に配るが更新は管理者だけ → 「全社配布(読み取り専用)」
よくあるご質問
Q. まず何から設定すればよいですか。
A. 第一階層を「見せる単位」で分け、最上位には全社一律の権限を付けないことから始めます。あとは、見せたいフォルダに、見せたい人(グループ)だけ権限を付けます。
Q. 一度付けた権限を、下のフォルダで弱められますか。
A. できません。弱めたい場合は、上位にその権限を付けない設計に見直します。