このページでできるようになること
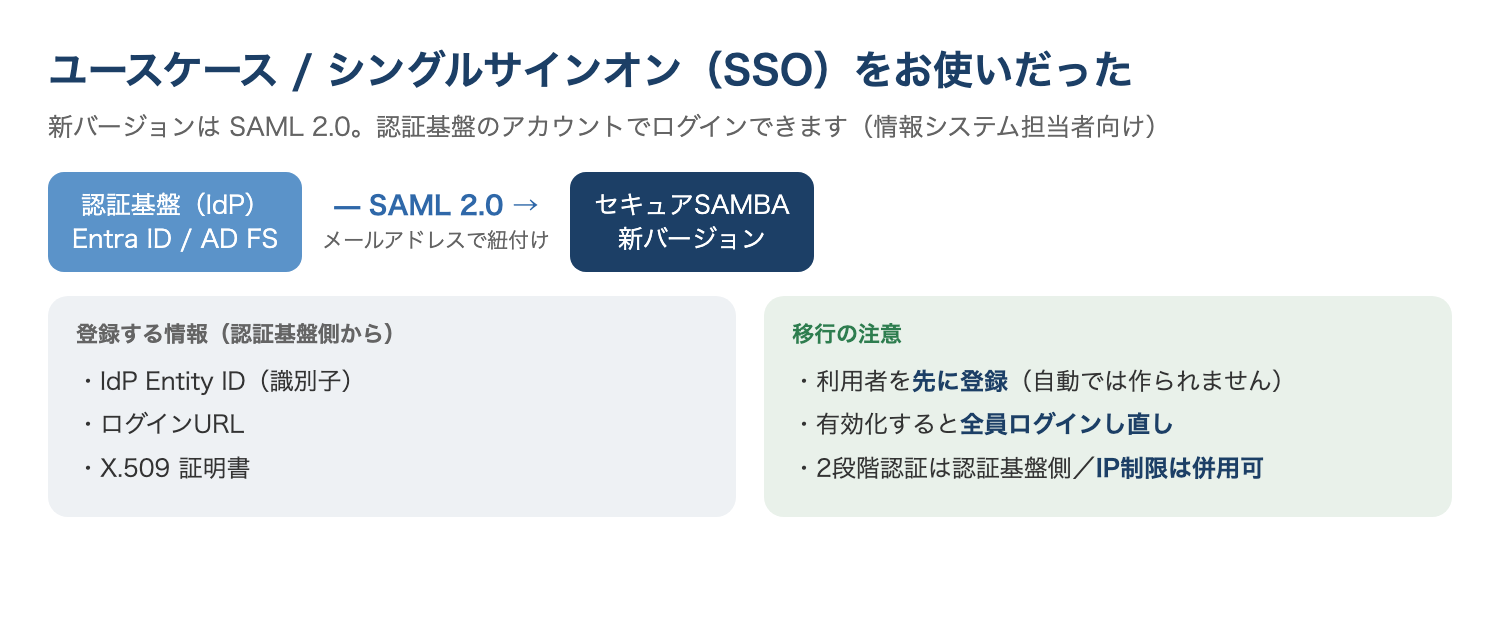
新バージョンのシングルサインオン(SSO)は SAML 2.0 方式です。現バージョンとは方式が異なるため、新バージョン側であらためてSSOを設定し直します(情報システムのご担当者様向け)。
しくみ(新バージョンの考え方)
SSOは、社員が普段使う認証基盤(IdP。例:Entra ID、AD FS)のアカウントで、ID・パスワードを別に配らずにログインできるしくみです。
新バージョンは SAML 2.0 に対応しています。利用者の紐付けはメールアドレスで行い、認証基盤側のメールアドレスと一致している必要があります。
設定のポイント
- 登録場所:管理画面>設定>セキュリティの「SAML認証によるSSOログイン」(オーナーのみ)。
- 登録する3つの情報:IdP Entity ID/ログインURL/X.509証明書。
- 先に登録・後で有効化:登録後に連携テストを行い、問題がないことを確かめてから切り替えられます。
設定の手順
- 認証基盤側から、IdP Entity ID・ログインURL・X.509証明書を用意します。
- 新バージョンに利用者を登録します(初めてのログインでは自動作成されません)。
- 管理画面でSAMLの3情報を登録し、連携テストを行います。
- 問題がなければ有効化します(有効化すると全員がログインし直しになります)。
よくあるご質問
Q. Active Directory とそのままつながりますか。
A. そのままではつながりません。SAML 2.0 に対応しており、AD FS または Entra ID(旧 Azure AD)を経由して連携します。
Q. 2段階認証やIPアドレス制限はどうなりますか。
A. SSO利用時は新バージョン側の2段階認証は不要です(認証基盤側で設定します)。IPアドレス制限は併用できます。
関連ページ