
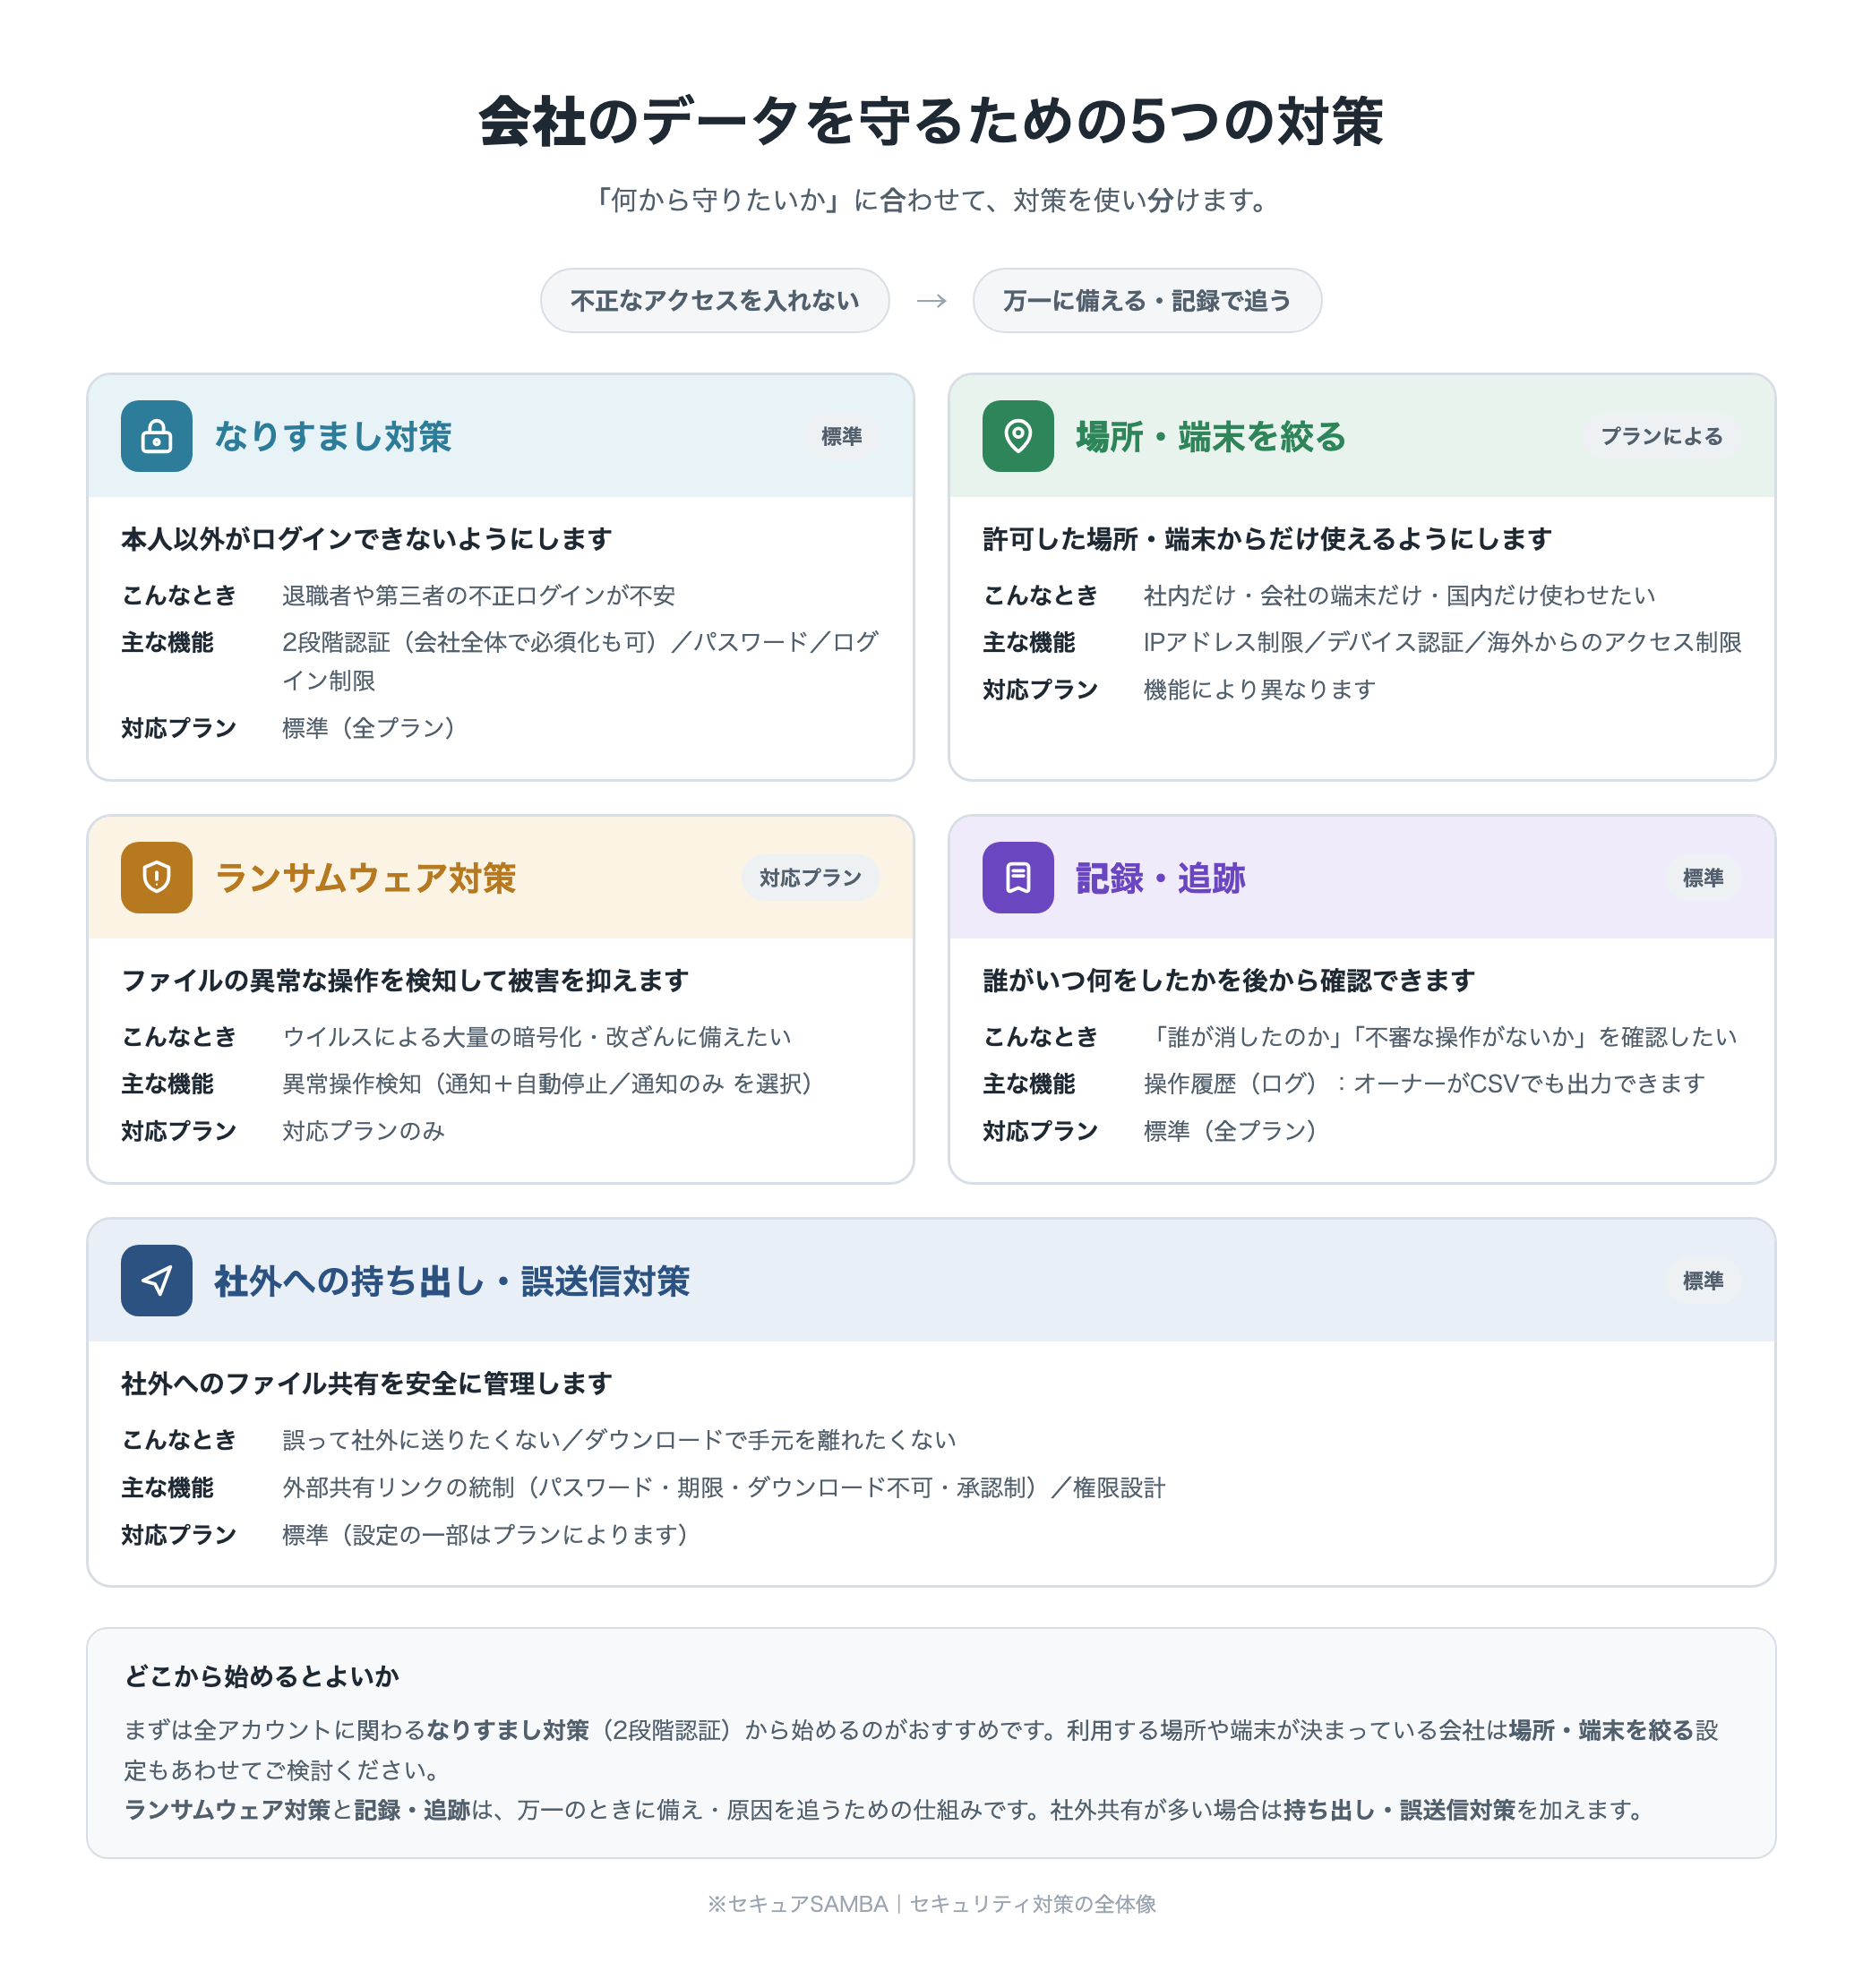
セキュアSAMBAには、会社の大切なデータを「漏らさない・守る」ための仕組みがいくつか用意されています。ログインの強化、使える場所や端末の制限、不正操作の検知、記録の確認など、目的によって使う機能が異なります。
この記事では全体像を押さえたうえで、それぞれの詳しい設定方法へご案内します。どこから手を付けるか迷ったときの入口としてお使いください。
- 5つの対策の早わかり
- どこから始めるとよいか
- 目的から選ぶ(こんなときはどれ?)
5つの対策の早わかり
セキュリティ対策は、「何から守りたいか」で大きく次の5つに分けられます。
- なりすまし・不正ログイン対策:本人以外がログインできないようにします(2段階認証など/標準)。
- 使える場所・端末を絞る:会社が許可した場所や端末からだけ使えるようにします(IP制限・デバイス認証・海外からのアクセス制限)。
- ランサムウェア・大量改ざん対策:ファイルの異常な操作を検知して被害を抑えます(対応プラン)。
- 操作の記録・追跡:誰がいつ何をしたかを後から確認できるようにします(操作履歴/標準)。
- 社外への持ち出し・誤送信対策:社外へのファイル共有を安全に管理します(外部共有リンクの統制・権限設計)。
どこから始めるとよいか
まずは、全アカウントに関わるなりすまし・不正ログイン対策から始めるのがおすすめです。あわせて、利用する場所や端末が決まっている会社であれば、使える場所・端末を絞る設定を検討してください。
これらは有効にした瞬間から全利用者の使い方に影響します。特にデバイス認証や海外からのアクセス制限は、告知のうえで進めると混乱を防げます。各記事の注意点を必ずご確認ください。
目的から選ぶ(こんなときはどれ?)
各対策の詳しい設定方法は、対策名のリンクからご覧いただけます。
- 退職者や第三者に不正ログインされないか不安 → 2段階認証(本人の端末でワンタイムパスワードを確認します)
- 社内(会社の回線)からだけ使わせたい → IPアドレス制限(許可した場所以外からは入れなくなります)
- 在宅勤務は認めたいが、会社が承認した端末だけにしたい → デバイス認証(オーナーが承認した端末だけ使えます)
- 海外からのアクセスを制限したい → 海外からのアクセス制限(日本国外からのアクセスを既定で制限します)
- ランサムウェアなどの大量改ざんに備えたい → 異常操作検知(対応プラン/異常を検知して通知・停止します)
- 「誰がいつ消したのか・操作したのか」を確認したい → 操作履歴(ログ)(オーナーがCSVでも確認できます)
- 社外へのファイル共有を安全にしたい → 外部共有リンクの統制(承認制・パスワード・期限・ダウンロード不可などで管理します)