
権限の継承と詳細表示の見方
セキュアSAMBAでは、フォルダ・ファイルに設定した権限が階層構造を通じて配下のノードに引き継がれます。このページでは、権限の種類・継承の仕組み・典型的な設計パターンについて説明します。
1. 権限レベルの種類
権限には3つのレベルがあり、数字(優先度)が大きいほど強い権限です。
| 優先度 | 権限レベル | できること |
|---|---|---|
| 3 | 管理(ADMIN) | 閲覧・編集に加え、権限の変更や他者が設定した保護の解除 |
| 2 | 編集(EDIT) | 閲覧に加え、ファイル・フォルダの作成・編集・削除・コピー・ダウンロード・バージョン管理など |
| 1 | 閲覧(VIEW) | ファイル・フォルダの閲覧・ダウンロードのみ |
ベース権限・ゴミ箱権限について
ベース(base)とゴミ箱(trash)はシステムが自動付与する特殊な権限です。ユーザーが手動で設定するものではなく、ベース権限は継承されません。
2. 権限の継承とは
上位フォルダに設定した権限は、配下のすべてのフォルダ・ファイルに自動的に引き継がれます(継承)。
基本ルール
- 上位フォルダの権限は、配下のすべてのノードに継承されます。
- 複数の権限が存在する場合、最も優先度の高い権限が有効になります。
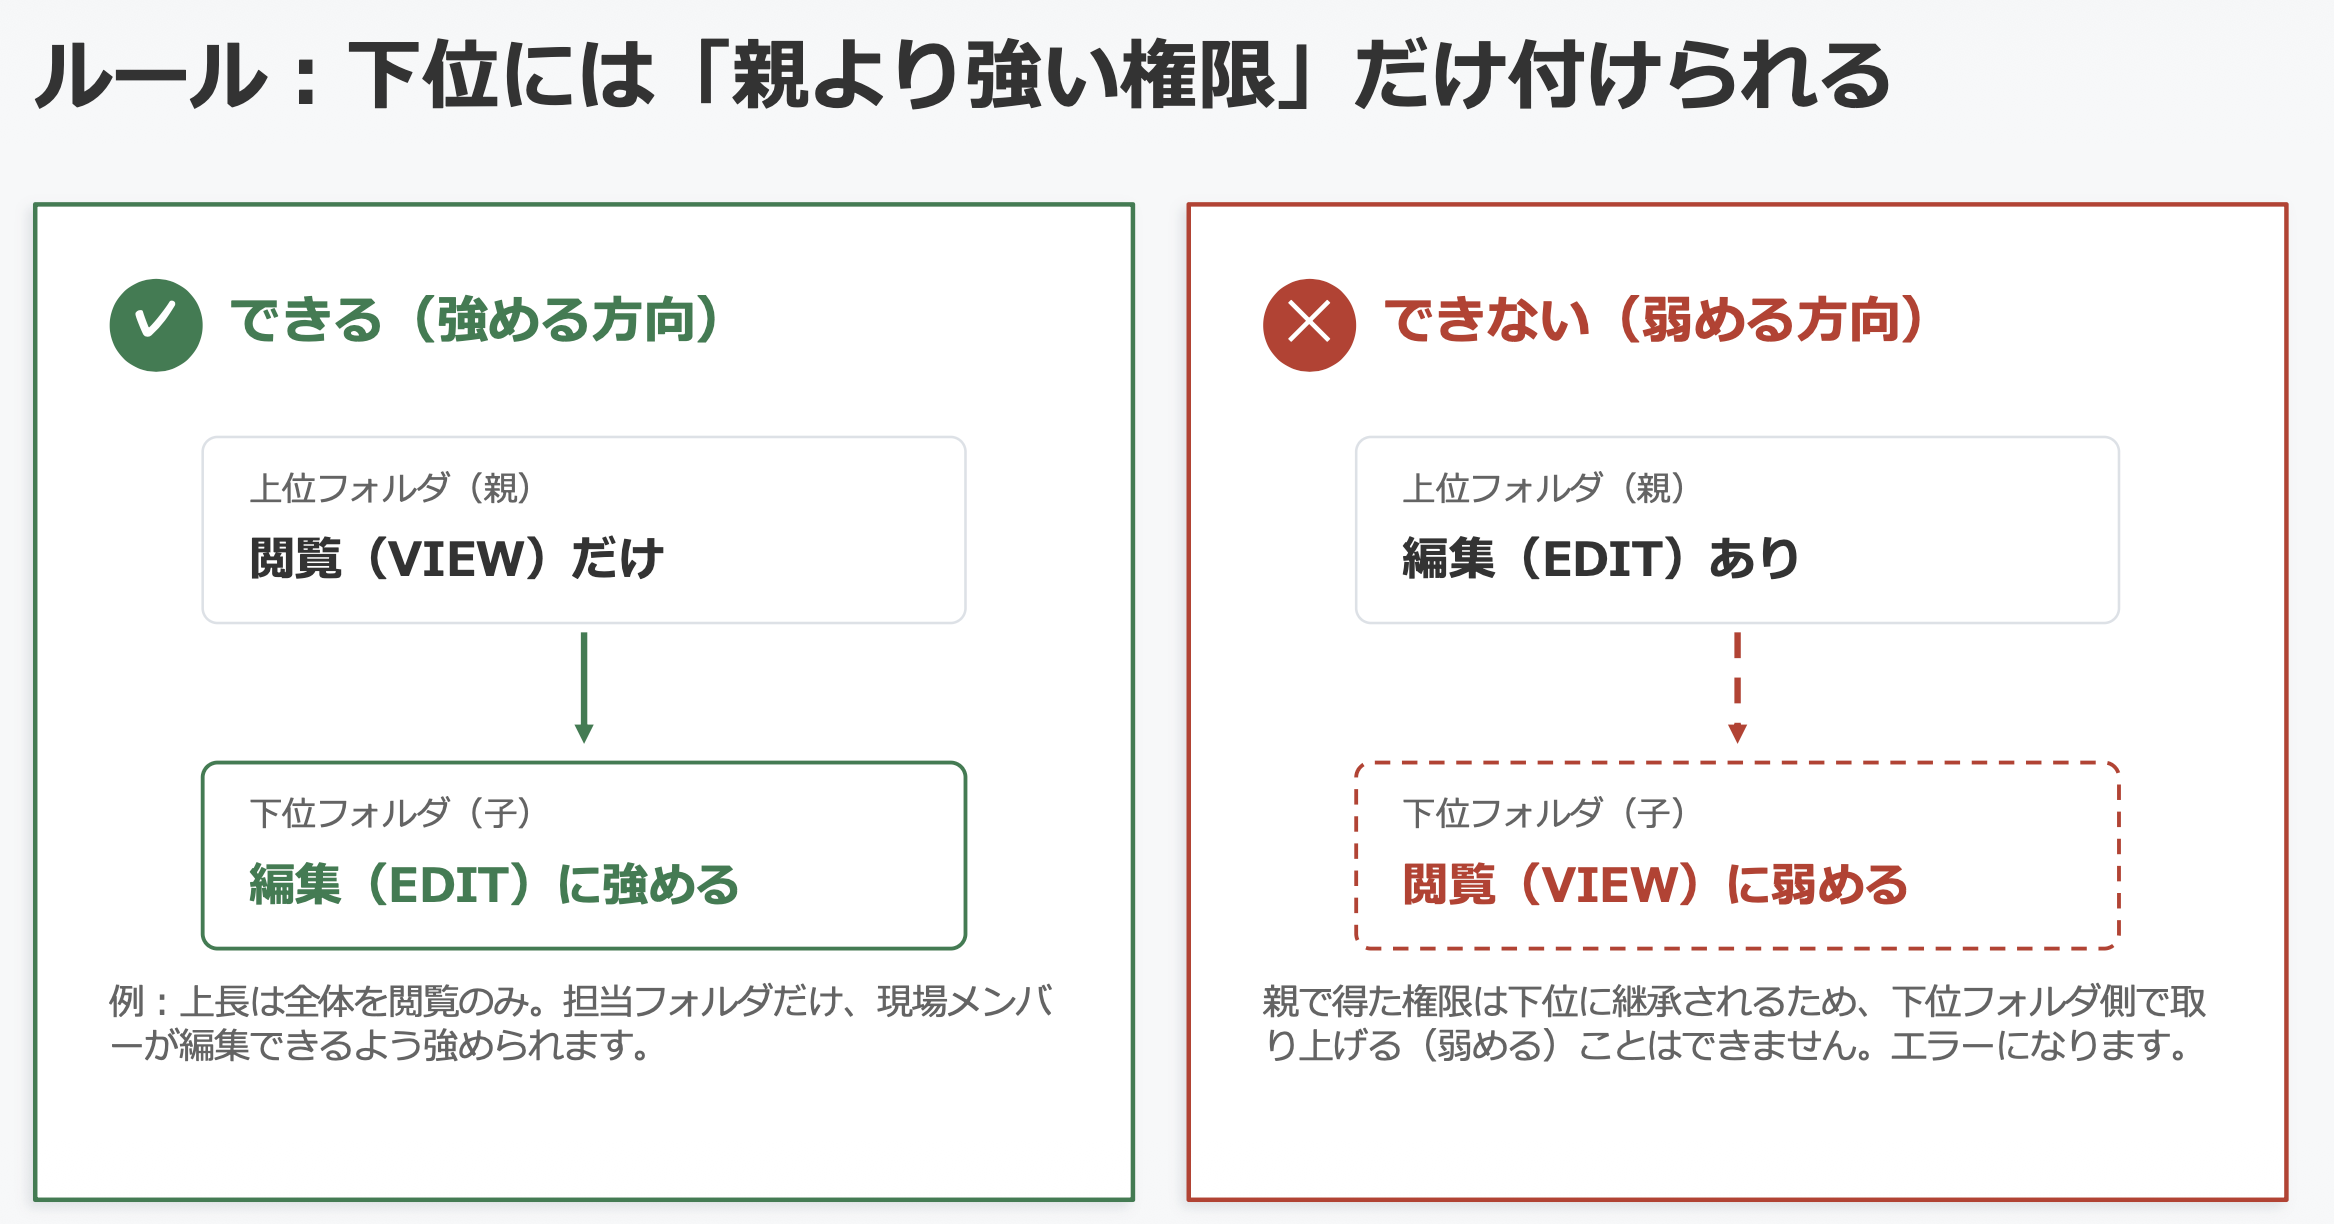
- 下位ノードに上位より強い権限を追加付与することは可能です。
- 下位ノードに上位と同等以下の権限を設定しようとするとエラーになります。
継承と権限の自動整理
上位ノードに強い権限を付与すると、配下に設定されていた同等以下の権限は自動的に削除されます(重複排除のためです)。
3. 設定できるケース・できないケース
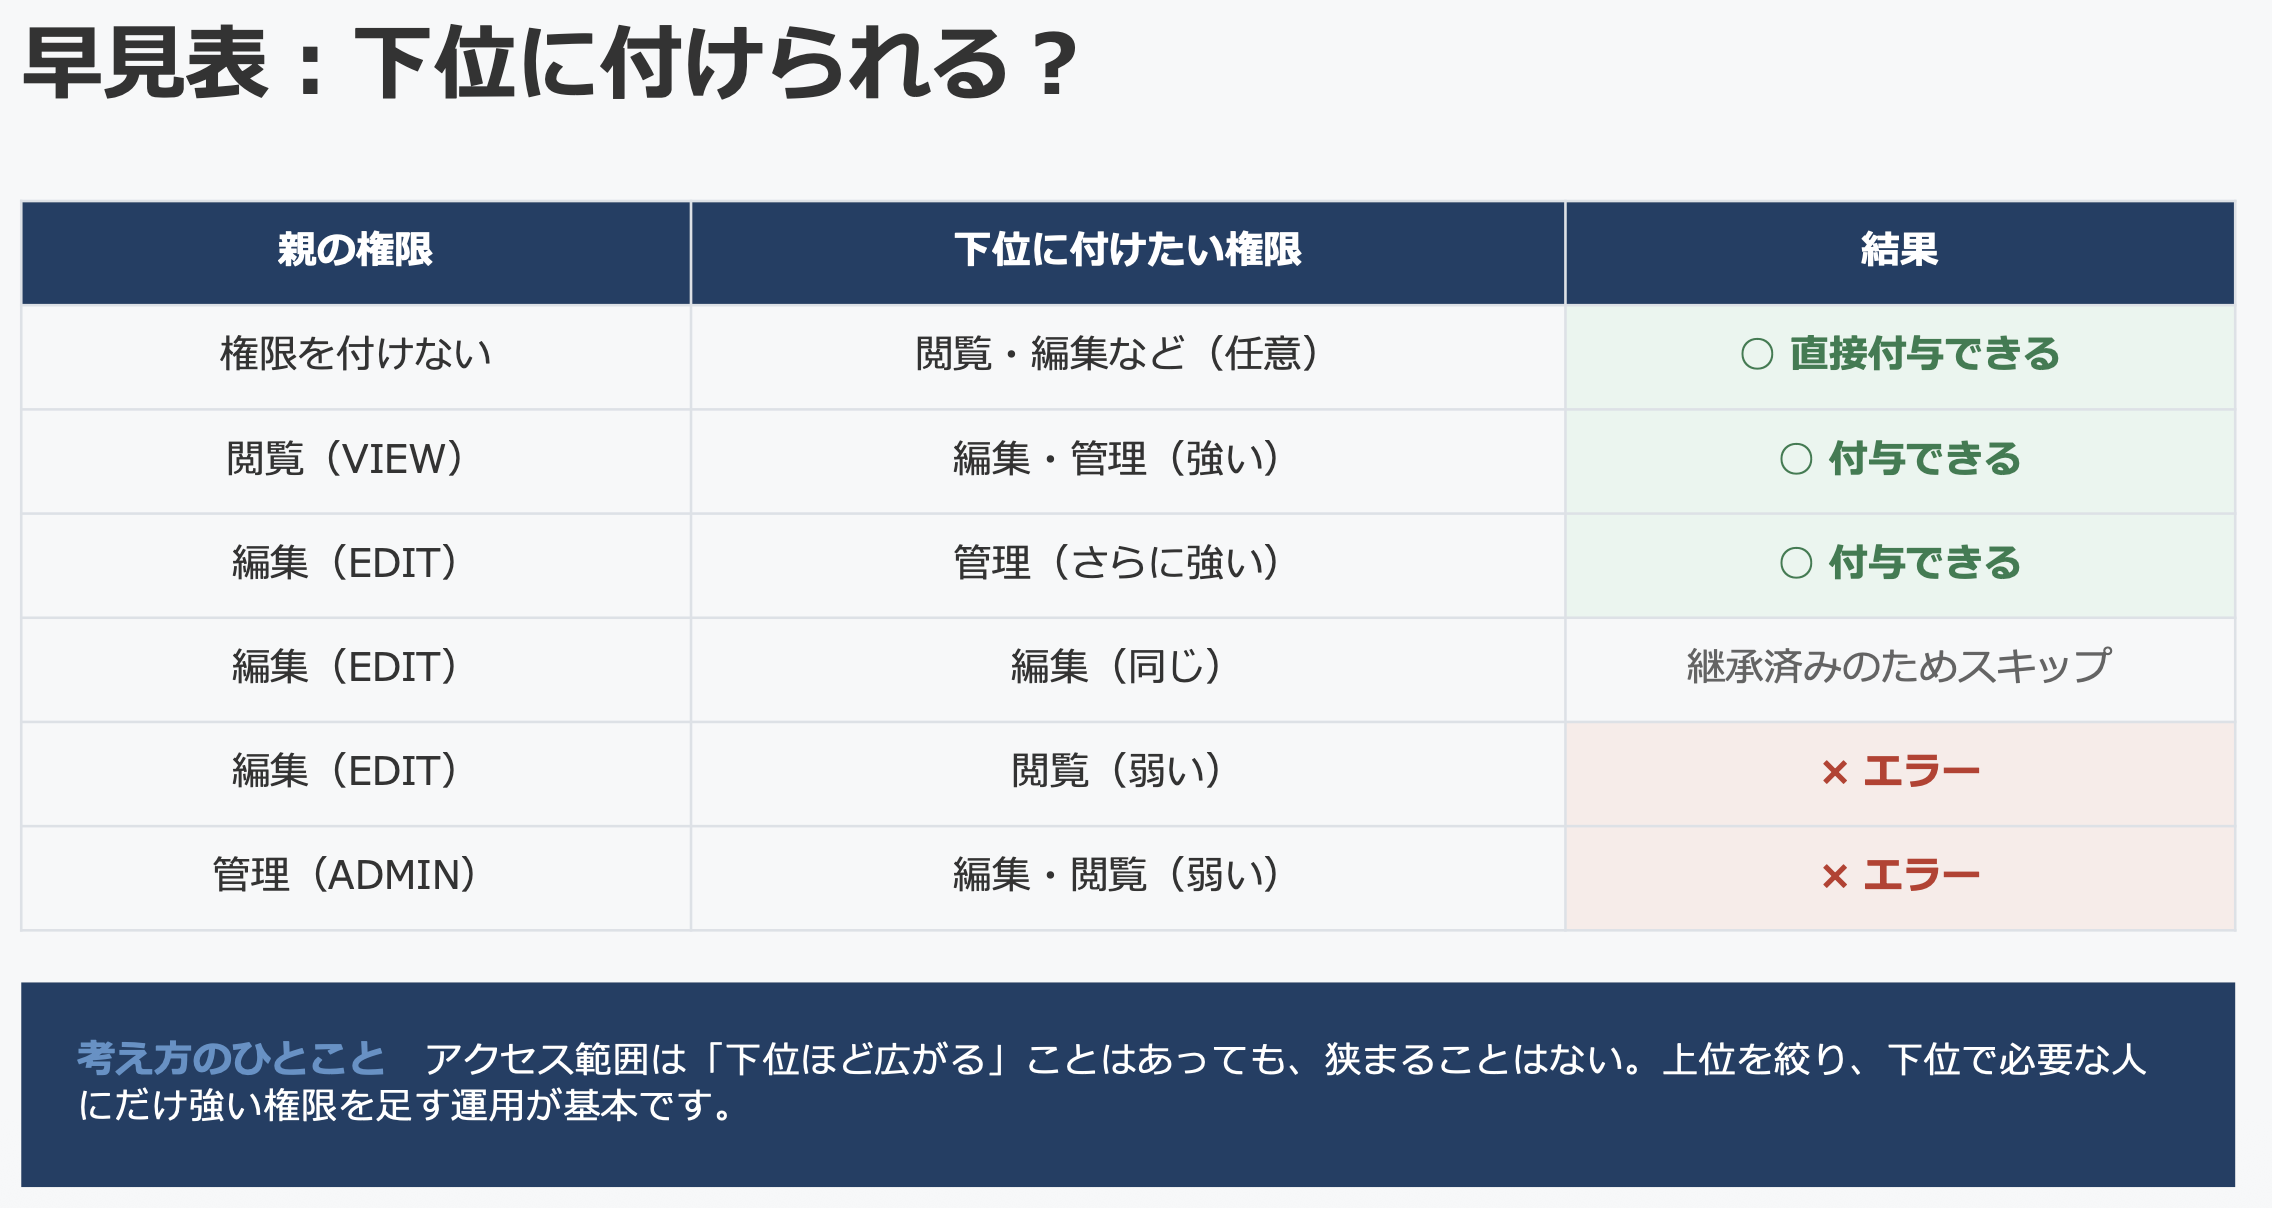
| 上位フォルダの権限 | 下位に付けたい権限 | 結果 |
|---|---|---|
| なし | 閲覧・編集など(任意) | ✅ 直接付与できる |
| 閲覧(VIEW) | 編集・管理(強い) | ✅ 付与できる |
| 編集(EDIT) | 管理(さらに強い) | ✅ 付与できる |
| 編集(EDIT) | 編集(同じ) | ⏭ 継承済みのためスキップ |
| 編集(EDIT) | 閲覧(弱い) | ❌ エラー |
| 管理(ADMIN) | 編集・閲覧(弱い) | ❌ エラー |
設計の基本的な考え方
アクセス範囲は「下位ほど広がる(強まる)」ことはあっても、狭まることはありません。上位の権限を絞り、下位で必要な人にだけ強い権限を追加する運用が基本です。
4. 運用時に押さえる3つの挙動
① 親と同じ権限はスキップ
親と同じ権限を下位に付けようとした場合、すでに継承で効いているため設定はスキップされます(重複登録されません)。
② 個人はグループより強く
個人に権限を付けるときは、その人が所属するグループの権限より強くないと設定できません。同等以下は不可です。
③ 弱い・同等はエラー表示
親より弱い、または同等の権限を下位に付けようとすると、上位フォルダの権限が表示され、設定できない旨のエラーになります。
5. 権限詳細画面の見方
権限の詳細画面では、対象ノードに現在どの権限が有効かを確認できます。
| 項目 | 説明 |
|---|---|
| 現在のノードの権限 | このフォルダ・ファイルに直接設定されている権限 |
| 上位階層からの継承権限 | 親・祖先フォルダから引き継がれている権限の一覧 |
| 有効な権限(アクティブ) | 継承・直接付与を含むすべての権限のうち、最も優先度の高いもの。実際に適用されているのはこれ |
継承権限の一覧は優先度の低い順(昇順)で表示され、一番下が現在有効な権限です。
6. その他の注意事項
管理者権限は必ず1名以上必要
各ノードに対して、管理権限を持つユーザー(継承権限を含む)が少なくとも1名残るよう保証されています。管理者が0名になるような権限変更・削除はエラーになります。
権限を削除できないケース
以下の場合、権限の削除はできません。
- 削除対象のユーザー・グループの権限が上位階層に残っている(継承権限が残る)
- 削除後に管理権限を持つユーザーが0名になる
- 削除対象のユーザーがグループ経由で権限を持っている
7. ユースケース別:フォルダ設計パターン
パターン1:全社公開エリア(全社で閲覧、部門だけ編集)
全社員が閲覧できる公開エリアを作り、中の所有フォルダだけ担当部署が編集できる構成です。
全社共有(公開)  ← 全社員:閲覧
  ├ お知らせ・規程  ← 総務:編集
  └ 申請テンプレート  ← 人事:編集
⚠️ 最上位に「全社員:閲覧」を付けると配下すべてが全社員に見えます。機密ファイルはここに置かないでください。
パターン2:プロジェクトフォルダ(編集+管理の組み合わせ)
プロジェクト全体はメンバーが「編集」、機微なフォルダだけリーダーを「管理」に強める構成です。
プロジェクトX  ← メンバー:編集
  ├ 契約・法務  ← PJリーダー:管理(強める)
  └ 作業フォルダ  ← 親から継承:編集
パターン3:グループ+個人(個人はグループより強く)
グループ全体に「閲覧」を付与し、特定の個人だけを「編集」に強める構成です。
個人の権限は必ずグループより強くする必要があります。
経理共有  ← 経理グループ:閲覧
         ← リーダー(個人):編集  ※グループより強いのでOK
パターン4:部署専用フォルダ(横の部署には見せない)
本社直下には全社一律の権限を付けず、各部署フォルダにその部署グループだけ権限を付ける構成です。営業グループから人事部フォルダは見えません。
本社(最上位)  ← 権限なし
  ├ 営業部  ← 営業部G:編集
  └ 人事部  ← 人事部G:編集
パターン5:部門内の段階付与(部は閲覧、課で編集)
部のメンバー全員に部フォルダで「閲覧」を付与し、各課フォルダでその課のみ「編集」に強める構成です。部内では他の課を閲覧でき、編集は自課のみになります。
営業部  ← 営業部:閲覧
  ├ 第1営業課  ← 第1課:編集
  └ 第2営業課  ← 第2課:編集
パターン6:業務委託・外部メンバー(上位を隠して下位だけ編集)
上位フォルダには権限を付けず、対象フォルダだけに直接「編集」を付与する構成です。祖先に権限がなければ親制約は働かず付与できます。
フォルダ1(最上位)  ← 権限なし=非表示
  └ フォルダ2(中間)  ← 権限なし=非表示
      └ フォルダ3(最下層)  ← メンバー:編集(直接付与)
共有フォルダ直下にはフォルダ3だけが表示され、上位は見えません。
パターン7:役員・機密フォルダ(限定メンバーだけ・他は非表示)
上位には権限を付けず、限定フォルダにだけ役員グループの権限を付与する構成です。他の社員からはフォルダの存在ごと非表示になります。
本社(最上位)  ← 権限なし
  └ 役員限定  ← 役員G:管理
パターン8:全社配布(読み取り専用)
全社員には「閲覧」だけを付与し、更新は管理者のみが行える構成です。規程・マニュアルなど改変させたくない資料に適しています。
全社配布フォルダ  ← 全社員:閲覧
               ← 管理者:編集
パターン9:個人フォルダ(マイフォルダ)
マイフォルダは本人だけがアクセスできる個人領域です。他のメンバーには見えません。共有したいファイルは共有フォルダ側に移動してください。
退職時などの引き継ぎは管理者運用で対応します。
8. よくある相談
Q. 上位フォルダで「編集」権限があるのに、子フォルダで「閲覧」に変更できますか?
できません。上位の権限は下位に継承されるため、下位側で弱める(取り上げる)ことはできません。変更しようとするとエラーが表示され、どの上位フォルダで権限が設定されているかが確認できます。
回避策:
- 機微なフォルダは別の上位ツリーに分ける
- 上位では付与せず、必要な下位フォルダだけで個別に付与する
Q. 特定のフォルダだけを特定の人に見せたいのですが?
「親に付けず、見せたいフォルダへ直接付与する」のが基本です。親フォルダに付けると、配下のすべてのフォルダに継承されてしまいます。
例:法人フォルダ配下でA社だけ担当者に見せたい場合
法人  ← 共有を付けない

  ├ A社  ← 担当者:閲覧(直接付与)

  └ B社  ← 権限なし=非表示
Q. 共有フォルダの中で、特定のメンバーだけに見えないフォルダを作れますか?
共有配下では「そのメンバーだけに隠す」ことはできません。親フォルダにグループ権限があると、配下のフォルダも必ず見えます。継承を途中で止める設定はありません。
個人専用の資料はマイフォルダ(個人領域)に置くか、共有ツリー内に置くなら親にグループ権限を付けず本人だけに付与してください。
Q. 複数の継承権限がある場合、どれが実際に効きますか?
最も優先度の高い権限(管理 > 編集 > 閲覧)が有効です。権限詳細画面の「有効な権限(アクティブ)」として表示されているものが実際に適用されます。
Q. 個別(ID指定)での権限付与はできますか?
できます。ユーザー個別(ID指定)の権限付与は可能です。「設定できない」場合は、親フォルダやグループと同等以下の権限を付けようとしてエラーになっていることがほとんどです。付ける権限は、親やその人の所属グループより強いものにしてください。